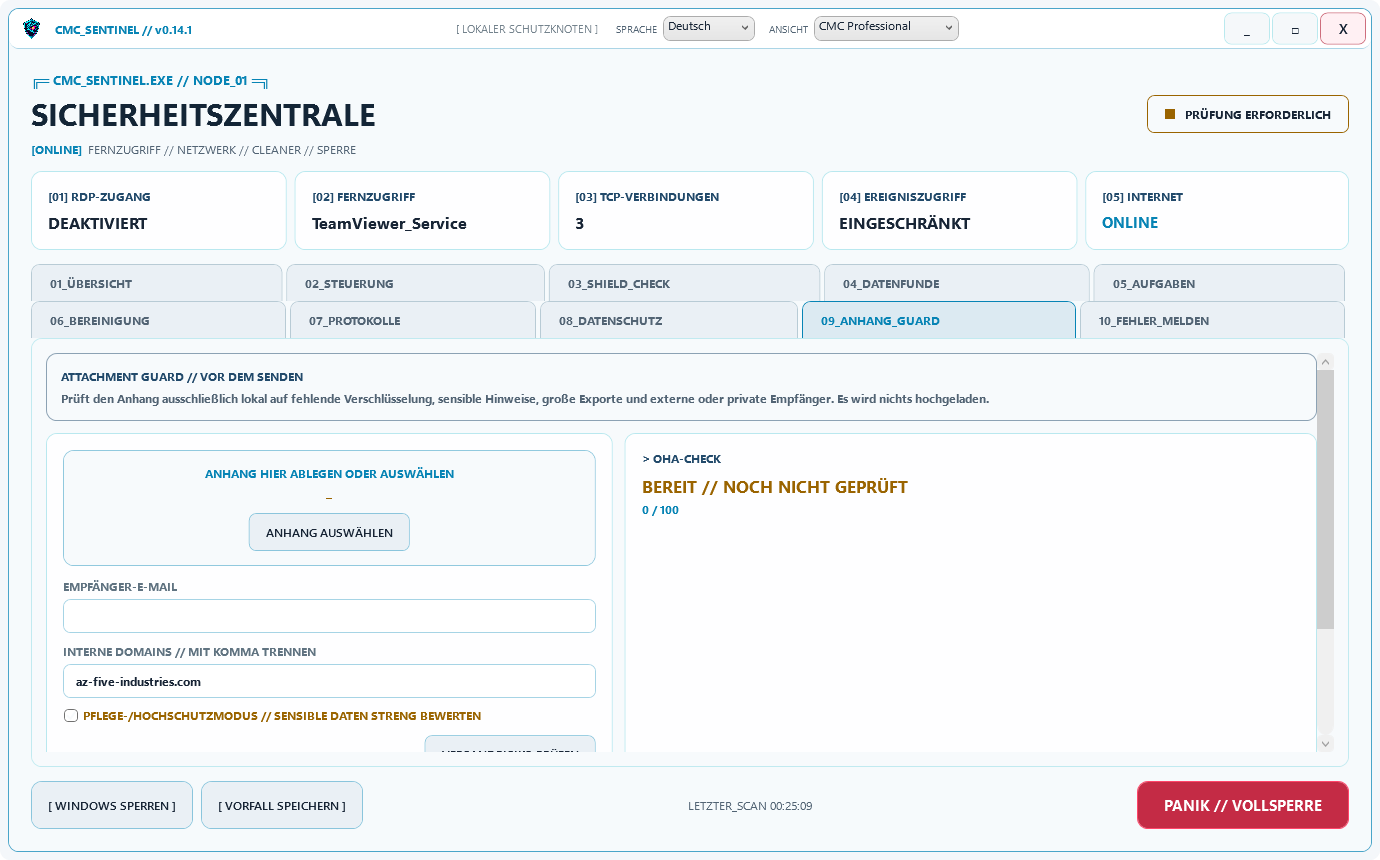
Wenn du nicht erst nach dem Schaden reagieren willst
Greift jemand auf deinen Computer zu oder sind deine Daten schon irgendwo aufgetaucht?
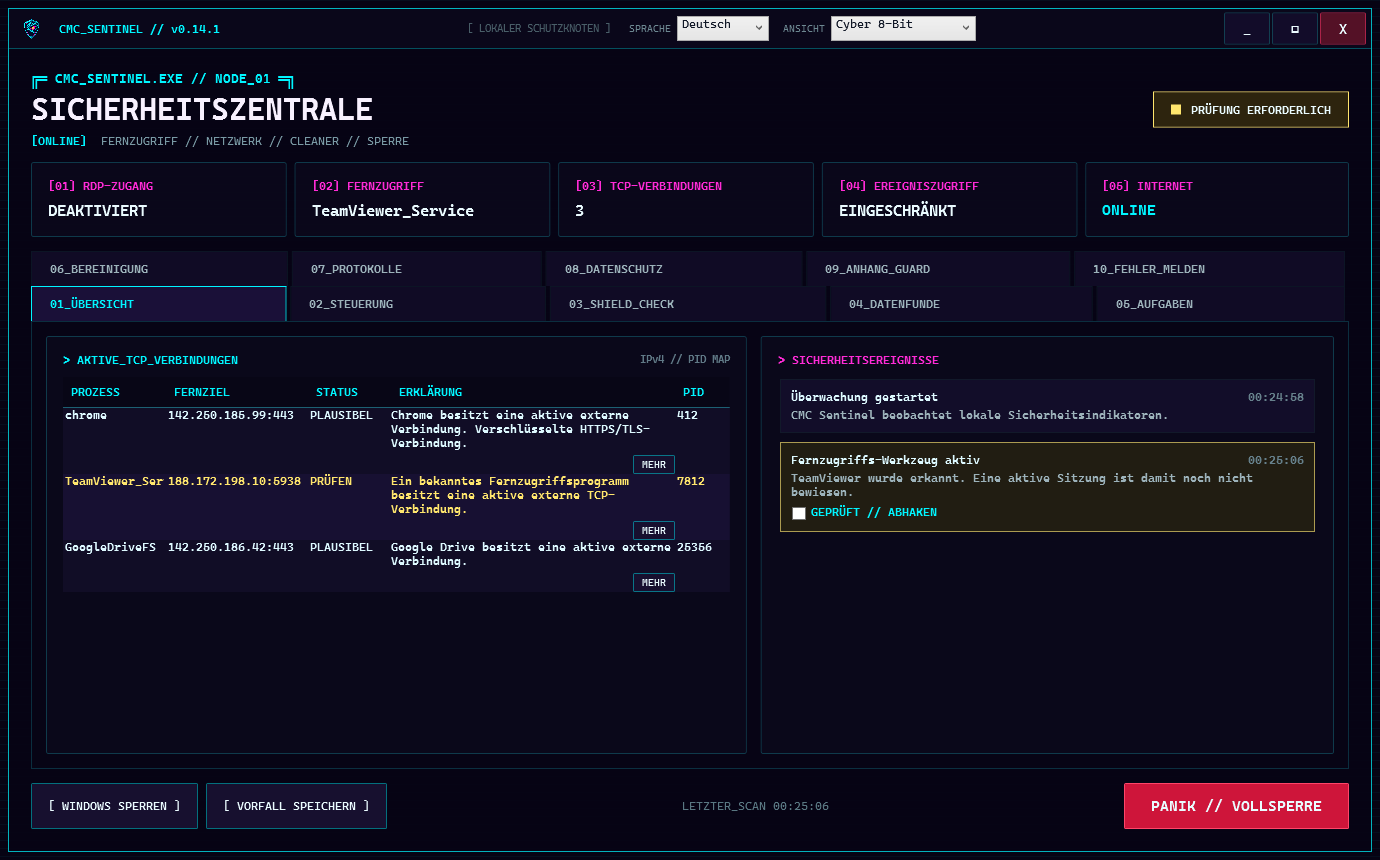
Sentinel macht beides sichtbar. Du siehst verständlich, was auf deinem Gerät läuft, kannst verfügbare Schutzmaßnahmen auslösen und deine eigenen Domains, E-Mail-Adressen, Handynummern, IBANs und Passwörter bewusst prüfen. Windows ist verfügbar; die native Mac-Ausgabe wird separat und ohne vorgetäuschte Windows-Funktionen gebaut.
19,90 €monatlich für Privatpersonen · Unternehmen ab 15,90 € pro Monat bei 12 Monaten
Windows x64 verfügbarmacOS nativ in VorbereitungBis zu 5 berechtigte GeräteFrühwarnung freiwillig einschaltbarPasswortprüfung ohne KlartextPrivat monatlich · Unternehmen bis 12 MonateShield + Sentinel Abo
ECHTER BUILD · ÖFFENTLICH PRÜFBAR
Aktueller Windows-Installer: CMC Sentinel 0.14.20
Diese Angaben stammen direkt aus dem freigegebenen Release-Manifest. Dateiname, Größe und Prüfsumme können nach dem Download verglichen werden.
PlattformWindows 10/11 · x64
Veröffentlicht16.11.2026
Dateigröße70.9 MB
DateinameCMC-Sentinel-Setup-0.14.20-win-x64.exe
SHA-25624d0f5393ff088f748ac2e39f70eb16bcddf4e301c74147342657442146ded04
Der Download bleibt an ein bestätigtes Shield-Konto mit aktivem Sentinel-Abo gebunden. Der aktuelle Windows-Installer ist digital von AZ-FIVE Industries signiert. Eine SmartScreen-Meldung wegen geringer Download-Verbreitung kann trotzdem noch vorkommen.
WICHTIG VOR DEM DOWNLOAD
Eine Windows-Warnung kann aktuell erscheinen
Der aktuelle Installer ist digital von AZ-FIVE Industries signiert. Microsoft Edge oder SmartScreen kann dennoch melden, dass die Datei noch nicht häufig heruntergeladen wurde. Prüfe in diesem Fall Herausgeber, Adresse und Dateiname; schalte keine Schutzfunktion aus.
Sentinel gibt es nur über dein Shield-Konto auf shield.az-five-industries.com. Wenn du beim Download unsicher bist, frag uns direkt. Bitte schalte keine Browser- oder Windows-Schutzfunktion aus.
WINDOWS + MAC
Eine Lizenz, zwei native Ausgaben
Shield-Konto, Gerätebindung, Exposure-Prüfung und Attachment Guard werden gemeinsam genutzt. Prozess-, Netzwerk-, Fernzugriffs-, Autostart- und Sperrfunktionen werden dagegen passend zum jeweiligen Betriebssystem umgesetzt. Die Webseite erkennt Windows oder macOS und zeigt nur passende Downloads an. Der aktuelle Windows-Installer ist digital signiert; eine Warnung wegen geringer Verbreitung kann trotzdem erscheinen.
LOKAL
Arbeitet auch offline
Task-Kontrolle, Prozessübersicht, lokale Ereignisse, Windows-Sperre und Panikmodus bleiben ohne Internet verfügbar.
KLAR
Verständliche Einordnung
Sentinel trennt technische Beobachtung, typische Funktion und das, was aus lokalen Metadaten nicht sicher bewiesen werden kann.
KONTROLLE
Gezielte Reaktion
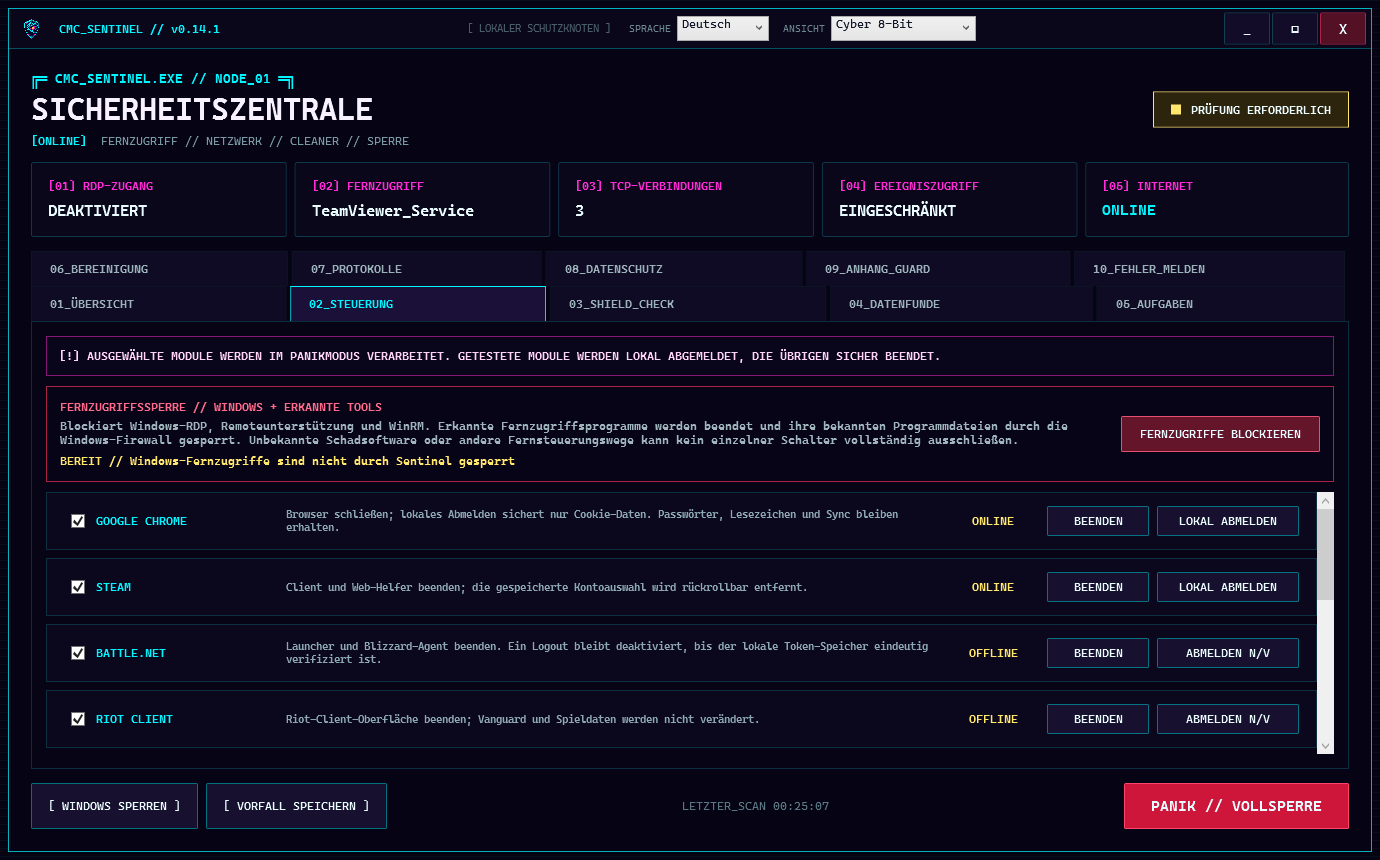
Windows-RDP, Remoteunterstützung und WinRM mit einem Klick sperren, erkannte Fernzugriffstools stoppen oder getestete lokale Sitzungen abmelden; der Panikmodus bündelt ausgewählte Maßnahmen.
PROTOKOLL
Nachvollziehbar
Lokale Ereignisprotokolle zeigen, was Sentinel erkannt und welche Maßnahme es ausgeführt hat.
CLEANER
Erst prüfen, dann bereinigen
Temporäre Dateien und ausgewählte Caches werden zuerst lokal analysiert. Gelöscht wird nur nach Auswahl und Bestätigung; Passwörter und Browser-Sitzungen bleiben unberührt.
SHIELD CHECK
Shield direkt in Sentinel
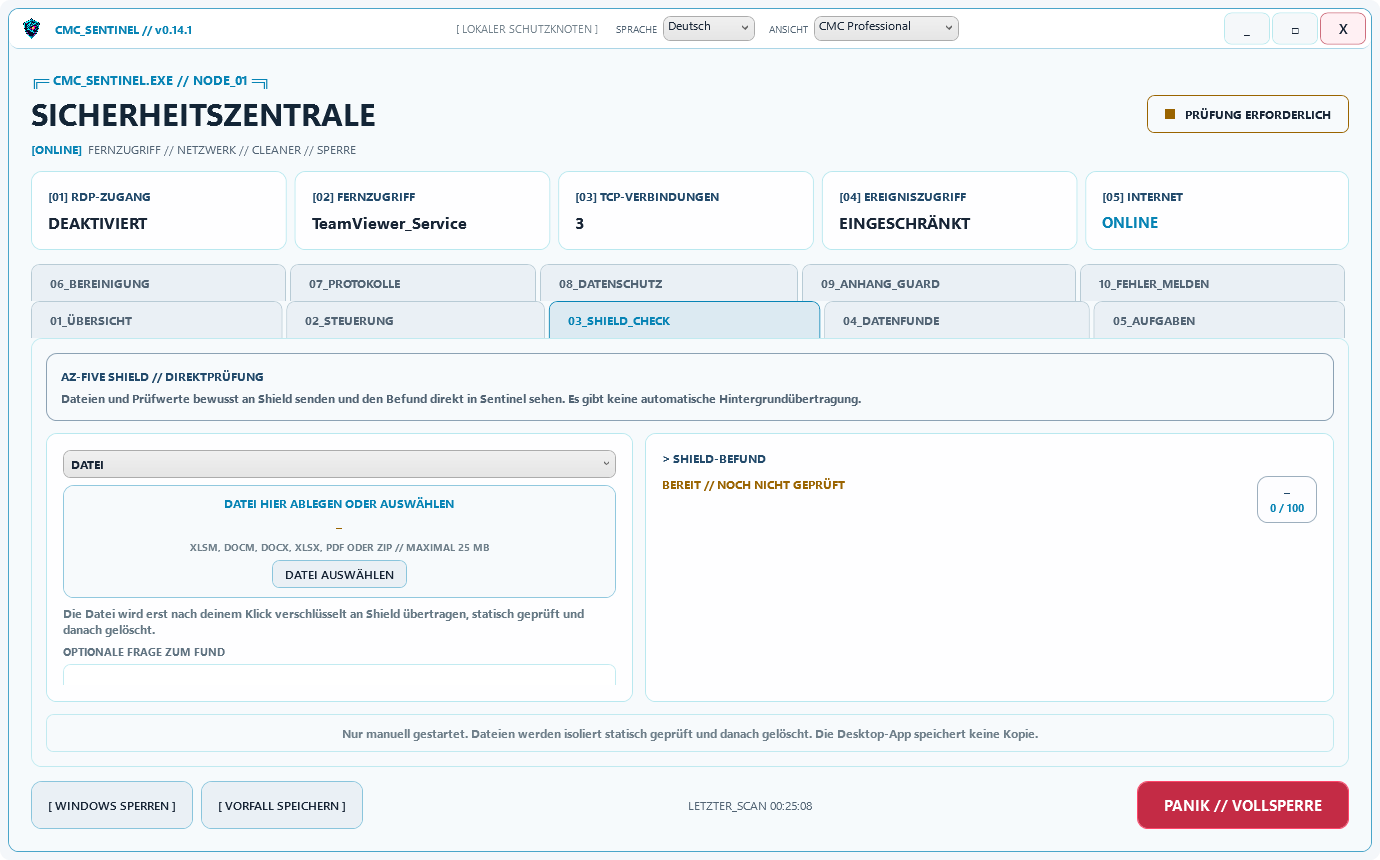
Dateien per Drag-and-drop oder Auswahl prüfen. Auch E-Mail-Adressen, Telefonnummern, URLs, Domains, IP-Adressen und SHA-256-Hashes lassen sich direkt eingeben. Der Befund erscheint in Sentinel, ohne Umweg über die Webseite.
EXPOSURE
Nicht nur die eigene Domain prüfen
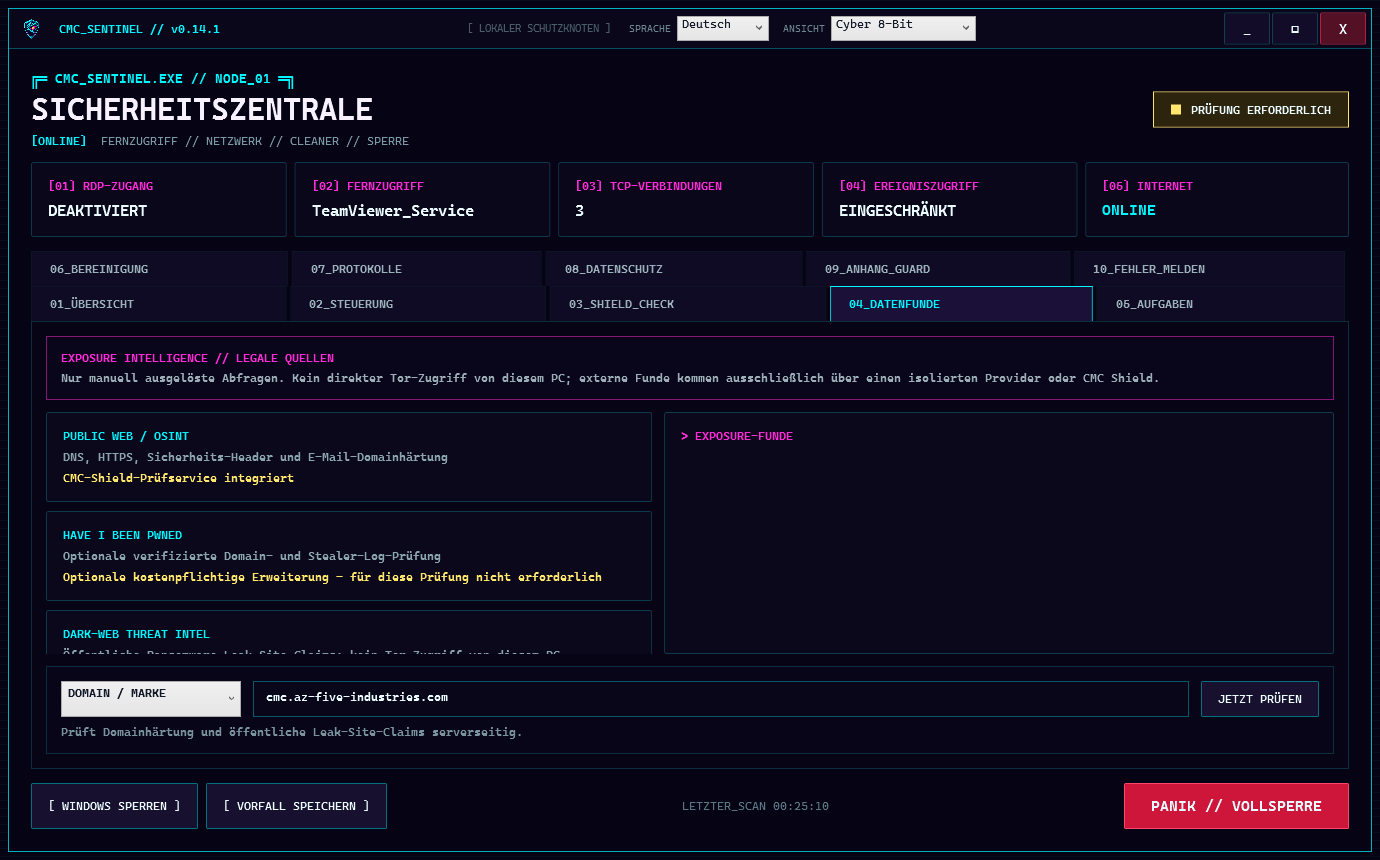
Gmail-Adresse, andere private E-Mail, Handynummer oder IBAN können einzeln geprüft werden. Treffer werden maskiert angezeigt. Kartennummern, PIN und CVV werden grundsätzlich nicht angenommen.
IDENTITY WATCH
Passwort prüfen, ohne es hochzuladen
Sentinel berechnet den Hash lokal. Shield erhält nur die ersten fünf Zeichen und gleicht diesen anonymisierten Bereich mit Pwned Passwords ab. Das Passwort und sein vollständiger Hash verlassen deinen PC nicht.
SERVERSEITIG
Kein Tor auf deinem PC
Dark-Web-Abgleiche laufen ausschließlich über den getrennten Shield-Worker und nur mit geprüften Quellen. Ist keine Quelle aktiv, sagt Sentinel das klar und zeigt keine falsche Entwarnung.
ATTACHMENT GUARD
Stopp, bevor sensible Daten offen rausgehen
Sentinel erkennt lokal fehlende Dateiverschlüsselung, sensible Hinweise, große Exporte und externe oder private Empfänger. Mit einem Klick entsteht ein AES-256-GCM-geschützter .cmcshield-Anhang, ohne Datei-Upload.
ZWEI ANSICHTEN
Cyber für dich, seriös für Einrichtungen
Der 8-Bit-Cybermodus bleibt bewusst kantig und verspielt. CMC Professional nutzt eine ruhige Schrift, klare Flächen und abgerundete Bedienelemente für Pflege, Kita, Unternehmen und Kundentermine. Der Wechsel verändert nur die Darstellung, nicht die Schutzfunktionen.
PASSENDE FREIGABE
Die richtige Ansicht für das richtige Konto
Bei verwalteten Konten kann festgelegt werden, ob Cyber 8-Bit, CMC Professional oder beide Ansichten verfügbar sind. Verantwortliche behalten beide Ansichten und können die Vorgabe später ändern.
SICHERHEITSLISTE
Geprüft heißt nicht verschwunden
Bekannte Hinweise lassen sich als geprüft markieren, damit Sentinel nicht dauerhaft denselben Alarm zeigt. Der Eintrag bleibt im lokalen Protokoll und wichtige oder erneut auftretende Hinweise werden wieder sichtbar.
SPRACHE
Deutsch oder Englisch, bewusst gewählt
Die Sprache lässt sich direkt in Sentinel einstellen und bleibt unabhängig von der Windows-Sprache erhalten. So wirkt die Oberfläche auf jedem betreuten Gerät einheitlich.
FEEDBACK
Fehler melden, ohne Datenpaket im Hintergrund
Ein eigener Meldebereich vergibt eine Ticketnummer. Technische Eckdaten werden nur mit ausdrücklicher Zustimmung übertragen. Dateien, Prozesslisten und lokale Protokolle werden nicht automatisch angehängt.
Fehler auf der Webseite melden
SICHERE UPDATES
Vorbereitet, sichtbar, beim Neustart installiert
Der Hintergrundwächter fragt höchstens alle sechs Stunden nach einer neuen Version. Nur ein von Shield signiertes Paket mit passender Größe und SHA-256-Prüfsumme wird gespeichert. Sentinel meldet das bereitstehende Update; installiert wird es ohne zusätzliche UAC-Rückfrage beim nächsten selbst gewählten Windows-Neustart.
WÄCHST WEITER
Von der App zur Sicherheitsplattform
Sentinel wird laufend verbessert und erweitert. Das Ziel ist eine zentrale Plattform, die lokale Kontrolle, verständliche Warnungen und Shield-Prüfungen zusammenbringt. Kunden des großen Schutzpakets können aktuell mit ihrem Praxisfeedback Einfluss auf die Prioritäten der Weiterentwicklung nehmen. Interne Schutzdetails bleiben intern.
LOGIN
Anmeldung erforderlich
Bitte zuerst bei Shield anmelden. Sentinel ist ein separates Abonnement mit wählbarer Laufzeit und nicht Bestandteil des kostenlosen Tarifs.
Anmelden oder Konto erstellen